この記事の要点
- GitSpawnは取り込んだ.git/configの設定をGit自動実行が読む経路を悪用し、利用者の認可なしにコマンドが動く問題です。
- 通常のcloneでは問題の設定は伝播しない一方、ZIPや共有フォルダなど設定ごとのコピーで成立する条件があります。
- 修正状況は製品だけでなく実行経路ごとに異なるため、記事時点のパッチ済みを別経路全体の対策完了とは扱えません。
Manifold Securityの公式報告から、開発環境への設定取り込みをめぐる問題を紹介します。発生条件と経路別の対策を整理します。
GitSpawnの仕組みと発生条件
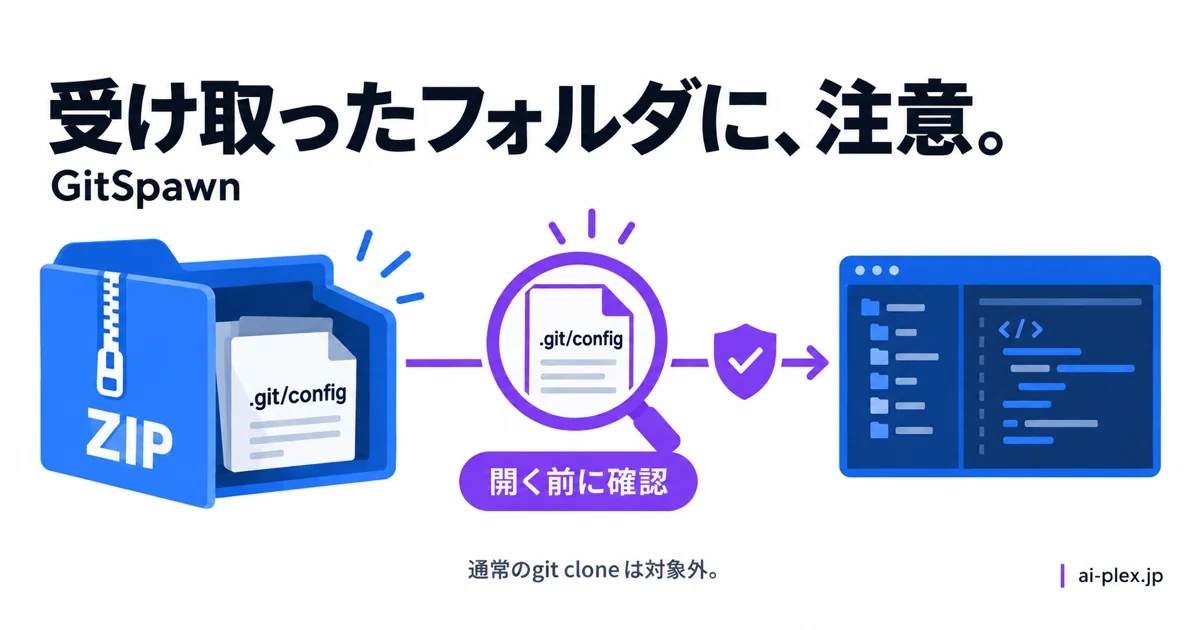
Manifold Securityの公式ブログによると、AIコーディングエージェントの多くは起動時にgit statusやgit diffを自動実行し、リポジトリの状態を把握します。GitSpawnは、この自動実行の際にリポジトリ内の.git/configがサニタイズ(無害化)されずに読み込まれる点を突く攻撃です。.git/configには本来、gitのインデックス更新時に指定のヘルパープログラムを実行するcore.fsmonitorという設定項目があり、攻撃者はここに任意のコマンドを仕込むことで、AIエージェントがバックグラウンドでgitコマンドを実行した瞬間に、ユーザーの認可なしにそのコマンドを実行させられるとしています。重要なのは発生条件で、通常のgit cloneではこの設定は伝播しません。一方、リポジトリのフォルダごと丸ごとコピーする形式(ZIP展開・共有ドライブ経由・USBメモリ・同期フォルダなど)では.git/configがそのまま保持されるため、脆弱性が成立します。
対象ツールとパッチ状況、今すぐできる対策
公式ブログが示す各ツールの報告日とパッチ状況(執筆時点)は次のとおりです。Claude Code(core.fsmonitor経路):2026年6月26日報告、v2.1.196でパッチ済み。Claude Code(ultrareview経路):7月15日報告、v2.1.252時点で未パッチ。Goose:7月13日報告、v1.44.0でパッチ済み(CVE-2026-72718、CVSS 7.0)。OpenAI Codex:7月20日報告、パッチ済み。Cursor:7月8日報告、パッチ済み。Hermes Agent:7月20日報告、v0.21.0時点で未パッチ(CVE-2026-71963)。Qwen Code:7月7日報告、v0.22.3時点で未パッチ。Grok Build:7月14日報告、v1.0.13時点で未パッチ。注目すべきは、Claude Codeが1経路のパッチ後も別経路(ultrareview)で同種の問題が残っていた点です。バージョンやパッチ状況は公式ブログの記載時点のものなので、自分が使うツールは各ベンダーの最新アドバイザリで確認するとよいでしょう。対策として公式ブログは、ユーザー側は出所不明なフォルダをAIエージェントで開く前に.git/configの中身を確認すること、ベンダー側はバックグラウンドで実行するgitコマンドの設定を無効化すること(例:git -c core.fsmonitor=false status)を挙げています。
公式ブログが示す規模は、Claude Codeの月間770万件超のnpmダウンロードと対象全体の約50万GitHubスターです。被害件数ではありません。
出典・詳細: Manifold Security公式ブログ。
まとめ:経路ごとに修正状況を確かめる
開発環境を管理する方には、通常のcloneと設定を含むフォルダの受け入れを区別することが重要です。利用ツールの各経路と修正状況を確認するとよいでしょう。一つの経路が修正済みでも、別の経路まで対策済みとは判断できません。
※ 2026年9月時点の情報です。パッチ状況は各ベンダーの発表により変動します。
