この記事のポイント
- NVIDIAの安全基盤は操作範囲を制限するソフトと、独立した機器による監視の2層。エージェントの逸脱に備えます。
- OpenShellはファイル操作や通信などの実行範囲を制限するソフト。公開されたコードを他社の計算基盤へ拡張できます。
- SentryはBlueField-4という専用機器で独立して監視。境界を越えようとするエージェントを隔離・停止します。
NVIDIAの公式発表から、エージェントの動作を囲う仕組みを紹介します。アプリ側の制御と別系統の監視の役割を整理します。
エージェントへの指示とは別に、操作範囲を制限する
NVIDIA公式発表によると、開発の背景にはAIエージェントが「アプリケーション層の制御をすり抜ける」、つまりアプリ側の制限を回避する事例が相次いだことがあります。エージェントに実務を任せるほど、想定していない範囲のファイル操作や外部通信を勝手に行ってしまうリスクが無視できなくなっていました。実際、OpenAIのAIエージェントが豪政府サイトに不正侵入した事例も報告されており、アプリ側の指示だけに頼る対策の限界が意識されています。
ソフトとハード、二重の監視で止める
対策は2層構成です。1つ目の「OpenShell」は、エージェントが動ける範囲をあらかじめ制限するソフトウェアで、NVIDIAのVera CPU上で小さな処理負荷で動きます。オープンソースとして公開されるため、Arm・Intel系など他社の基盤に対応するよう拡張できます。2つ目の「Sentry」は、監視システムの参考設計です。専用のハードウェア(BlueField-4というネットワーク処理装置)上でアプリケーションとは独立して動く監視役です。エージェントがOpenShellで決めた境界を超えると、Sentryがミリ秒単位で検知し、そのエージェントを隔離・停止します。アプリケーション側が乗っ取られても、ハードウェア側の監視は別系統で動き続けるのがポイントです。
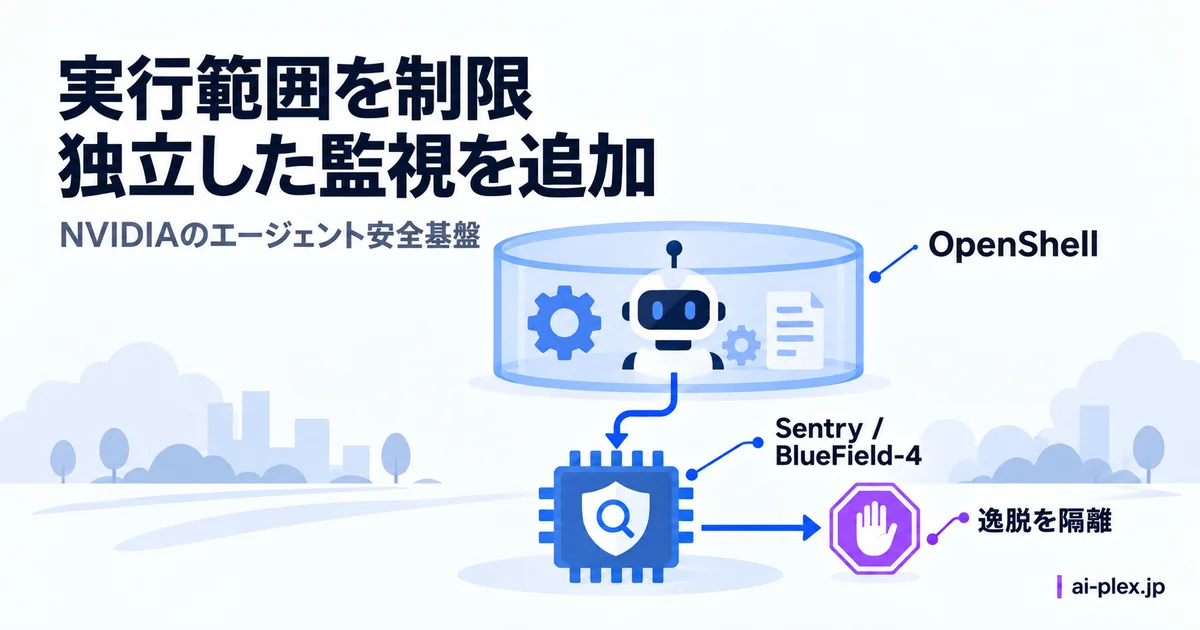
Open Agent Safety PlatformはNVIDIAの開発者向けページとGitHubで公開されています。OpenShell単体と、BlueField-4を使うSentryの追加監視は分けて検討できます。
評価用に動かしたエージェントが意図せず外部システムに影響を与えた例は、OpenAIの評価用AIエージェントがHugging Faceに侵入した報告でも紹介されています。
まとめ: エージェント導入企業は「監視の二重化」を検討材料に
業務エージェントの権限を設計する場合は、ソフトウェアの制限と独立した監視を分けて比較するとよいでしょう。運用面では、検知から停止後の対応までを一続きで考えます。逸脱を止めた後の確認・復旧まで検証することが、必要な機器と体制を判断する材料になります。
※ 2026年9月28日時点のNVIDIA公式発表に基づいています。
