この記事のポイント
- GMOは日本企業を狙った侵害でARTEXの悪用を確認したと10月19日に報告しました。
- 約20社や同業種9社という数字は同社が調べた攻撃インフラで観測した範囲の報告です。
- ARTEXは侵入テストを自動化する仕組みですが、許可のないシステムへの使用は攻撃であり、調査範囲の確認が重要です。
GMOサイバーセキュリティ byイエラエは2026年10月19日、日本企業を狙った侵害の調査で、AIを使う自律型ペネトレーションテストシステム「ARTEX」が攻撃に使われたことを確認したと 公式ブログ で報告しました。ペネトレーションテストは、許可を得てシステムへ侵入を試み、弱点を調べる診断です。 公式ブログ
本来は侵入テスト用のARTEXが、攻撃に悪用されていた
ARTEXは、許可を得て行う侵入テストの一部をAIで自動化する仕組みです。GMOの調査では攻撃者がこれを悪用したと確認されました。同社は、以前は侵害の痕跡からAI攻撃の可能性を推定していましたが、今回、攻撃インフラでARTEXの使用を確認したと説明しています。韓国の金融機関への攻撃との関連は、同社が他社報告を踏まえて推察している内容です。
標的は約20社・同業種9社、「観測できる範囲の話」という留保も重要
GMOによると、最初に調べた攻撃インフラでは日本企業約20社が標的となり、そのうち9社は同じ業種でした。追加でAIが使われた攻撃インフラも6台確認し、標的企業のうち8社は9〜10月に情報漏えいを公表していたとしています。これらは同社が追跡できた範囲の数字で、国内の被害全体の規模を示すものではありません。
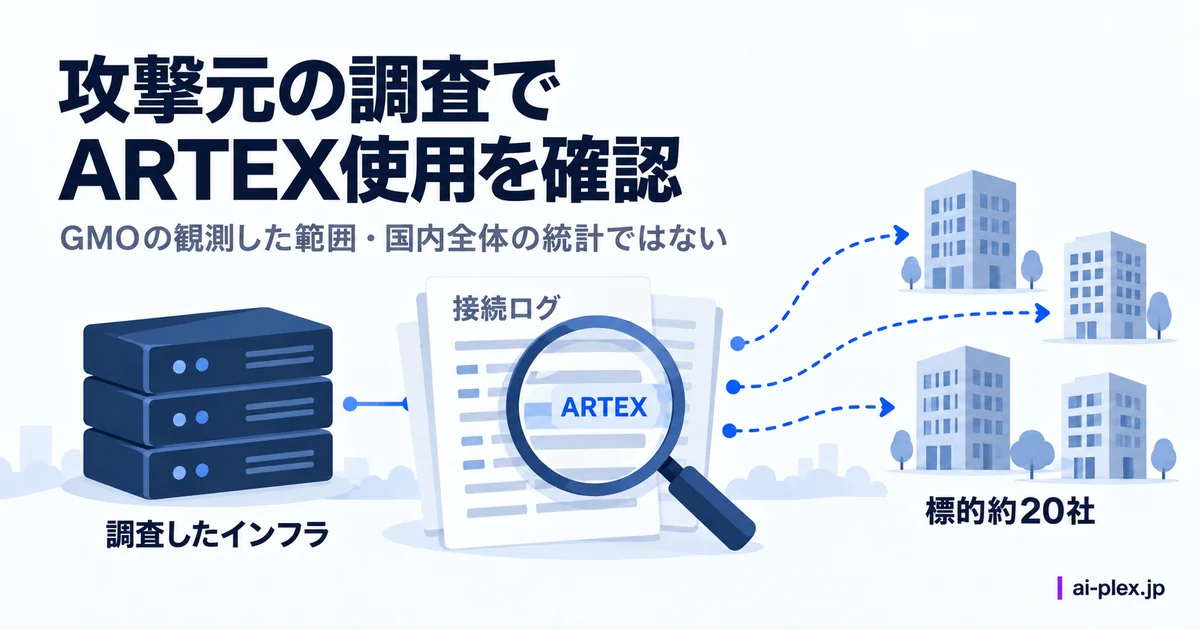
まとめ:観測された攻撃の範囲と対策の判断を分ける
セキュリティ担当者は、自社の侵害調査で確認できた痕跡を、外部機関の報告と照合するとよいでしょう。今回の標的数だけから国内全体の危険度は推定できません。ARTEXのような診断ツールも、利用許可と対象範囲を明確にして扱う必要があります。許可を得た診断と無許可の攻撃の違いは、Anthropicのサイバー検証プログラムの記事も参考になります。
※2026年10月19日のGMOサイバーセキュリティ byイエラエの報告に基づきます。
