この記事のポイント
- GitHubのAgentic autofixが一般提供。Enterprise Cloudの対象セキュリティ契約で利用できます。
- 検出された問題を最大25件まとめて修正・再検証し、人が確認するための変更案を作成します。
- 利用には管理者設定と課金方法の指定が必要で、AI CreditsとActionsの実行時間を消費します。
GitHubが2026年10月15日に一般提供を発表した脆弱性修正支援を、修正・再検証・承認の流れから紹介します。機能の有効化と費用負担を分けて整理します。
修正案を再検証し、最大25件を1つの変更提案に
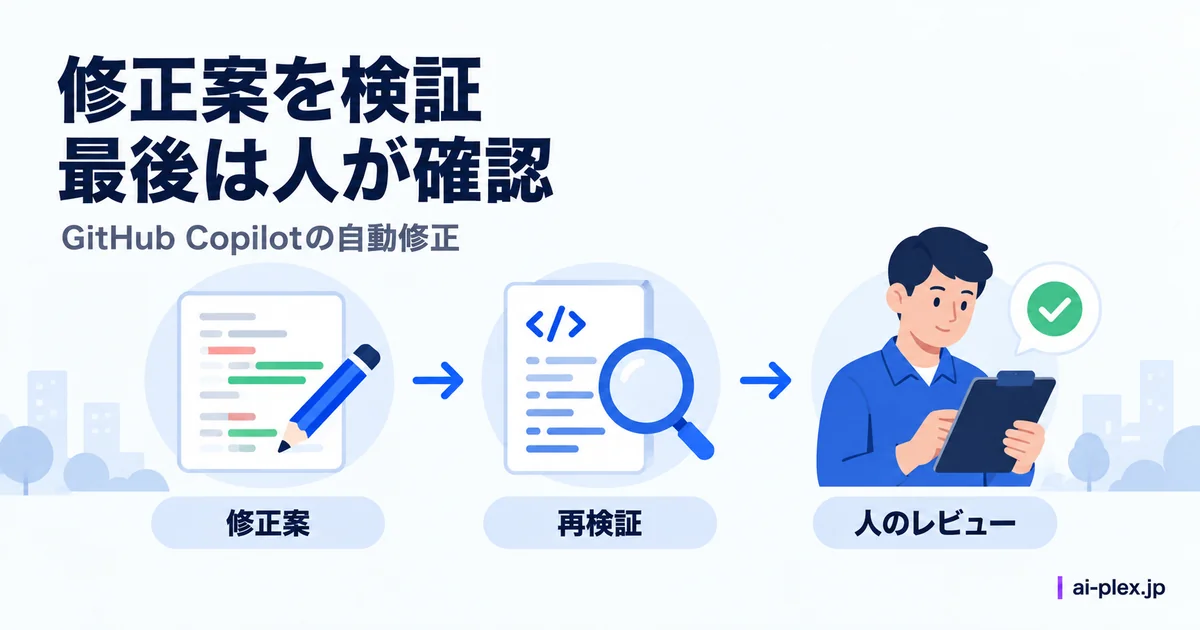
GitHubの公式発表によると、コード解析で見つかった問題の通知(アラート)をCopilotに割り当てると、関連ファイルの調査、修正案の作成、コード解析エンジンCodeQLによる再検証を行います。必要なら修正を繰り返し、最後に、人が確認する下書きの変更提案(ドラフトPR)を開きます。PRには修正の要約、アラートが解消する理由、実行した検証手順が記載されます。
一覧やセキュリティキャンペーンから最大25件のアラートを選び、1つのPRでまとめて修正できます。対象は開発の基準となる既定ブランチ上のアラートで、PRや別のブランチだけで検出されたものは対象外です。作成されたPRにはコメントで追加指示を出せます。CodeQLで問題が解消した後も、意図しない変更がないかを人がレビューします。
企業の設定と課金方法の指定が必要
対象はGitHub Enterprise CloudでCode SecurityまたはAdvanced Securityを利用する顧客です。まず企業管理者がAdvanced SecurityポリシーでAgentic autofixを有効にし、組織またはコードの保管場所(リポジトリ)の管理者がCode Security設定で利用をオンにします。Copilotの課金方法の指定も必要です。データ所在地を指定できるGitHub Enterprise Cloudも対象に含まれます。
有効化後は、アラート画面の無料の「Generate Fix」が「Assign to Copilot」に置き換わります。外部のプログラムから操作するREST APIではアラート更新時のassigneesにcopilot-swe-agent[bot]を指定して依頼できます。
処理にはCode Security予算のAI CreditsとGitHub Actionsの実行時間を消費します。AI Creditsの使用量は企業の課金画面の「AI usage」にAdvanced Security製品分として表示され、SKU(課金項目)ごとの予算も設定できます。従来の無料ボタンから切り替える際は、この利用量に応じた費用も比較対象になります。
まとめ:アラート解消と変更の承認を分けて考える
対象契約で脆弱性対応を担当する方には、修正と再検証をまとめて依頼できる選択肢が加わります。一方で、費用は処理量に応じて発生し、変更内容を確認する工程も残ります。検討する場合は、課金対象とレビューの分担を先に整理すると、既存の修正手順のどこに組み込めるか判断しやすくなるでしょう。
