この記事のポイント
- Codexを使う開発チームは、書き込みや外部通信を許す範囲と追加承認の条件を設定できます。
- ローカル版の既定は作業領域内の書き込みとネットワーク制限。許可範囲内の操作は自動で進みます。
- 承認のon-request・never・granularと、操作範囲を制限するサンドボックスは別の設定です。
OpenAIの公式ドキュメント「Agent approvals & security」は、CodexがどこまでAIの判断で動き、どこで人の確認を求めるかを整理しています(一次情報)。本記事はこの設計を、社内でCodexの導入・運用を検討する担当者向けに読み解きます。
作業領域内は書き込み可、外部通信は既定で制限
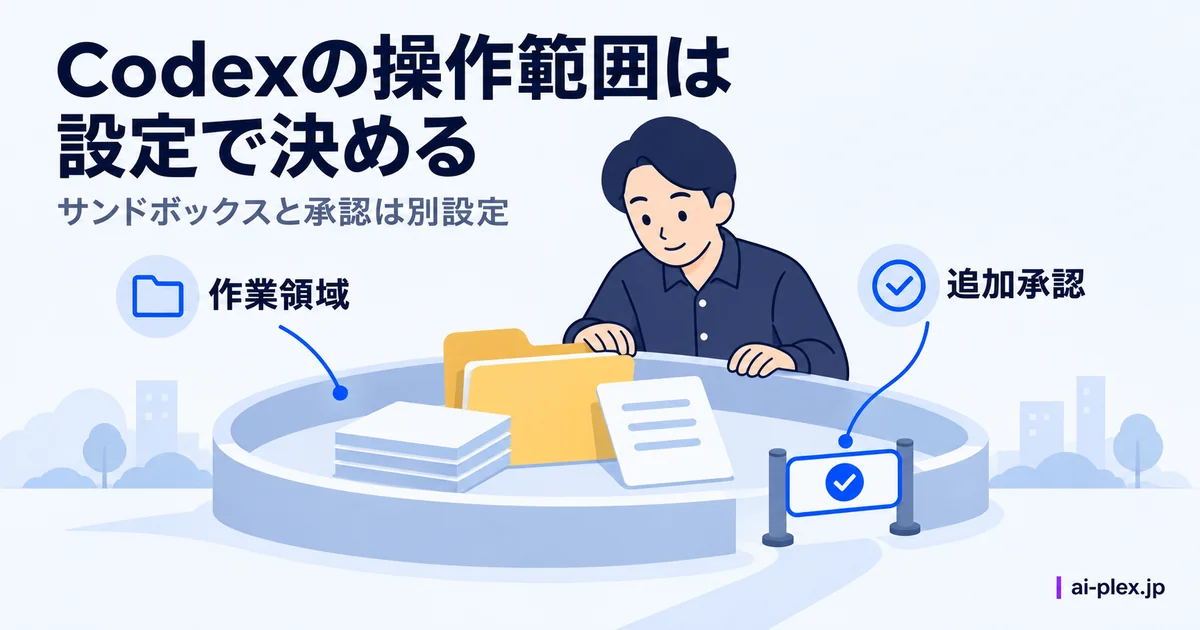
Codexの安全設計は「サンドボックス」と「承認ポリシー」という2つの仕組みでできています。サンドボックスは、OSレベルの機能でAIの操作範囲そのものを制限する仕組み(作業の持ち場を決める壁のようなもの)です。
CLIやIDE拡張の既定設定では、現在の作業フォルダと一時フォルダに書き込めます。許可範囲内のファイル操作は追加承認なしで進むため、削除を一律に防ぐ設定とは異なります。.gitや.awsなどの保護対象は、書き込み可能な領域内でも読み取り専用です。
ネットワーク接続も既定で制限されます。有効にする場合は、許可するドメインなどを設定します。クラウド版は実行環境ごとの通信・認証設定を使うため、ローカル版と分けて確認します。
承認ポリシーは、追加確認を求める条件を決める
「on-request」は、設定された範囲を超える操作などで追加承認を求めます。「never」は承認を求めず、設定された制限内で動きます。制限を解除する意味ではありません。「granular」は、承認の種類ごとに確認するか自動拒否するかを設定できます。
Git管理下のフォルダでは、書き込み可能な作業範囲と「on-request」の組み合わせが既定で推奨されています。Git管理外のフォルダは読み取り専用が既定です。作業ディレクトリを明示的に信頼するまで、読み取り専用で起動する場合もあります。
追加承認の依頼は、人ではなく自動レビューへ送る設定も選べます。対象の操作を実行前に評価し、レビュー処理自体が失敗した場合は実行しません。タスク全体の挙動を見る監視は別の仕組みで、非同期に動き、必要に応じて一時停止します。いずれも操作範囲の制限を置き換えるものではありません。
企業で導入する前に確認しておきたい設定
管理設定では、許可する承認ポリシーやMCPサーバーの範囲、承認の送り先を会社側で制限できます。クラウド版とローカル版はポリシーが別なので、両方で許可・拒否の動作を個別に確認しておくとよいでしょう。
「danger-full-access」はサンドボックスの制限を外します。外部のプロジェクトに含まれる悪意ある指示から、認証情報が持ち出されるリスクも公式文書が指摘しています。Windows環境の方式は、MXCの対応条件と設定が参考になります。
まとめ
Codexを社内で運用する方は、操作できる範囲と追加承認を別々に整理するとよいでしょう。会社の管理設定が優先される範囲も含め、許可される操作と拒否される操作を実行環境ごとに確認する方法が考えられます。バックアップや版管理も併せて検討すると、許可範囲内での意図しない変更に備えやすくなります。
※2026年11月5日に確認した公式情報に基づきます。