この記事のポイント
- AIエージェントの接続を管理する企業向けに、認証と利用状況をまとめて管理する基盤の提供が始まりました。
- 日立とKongが協業し、アクセス権限・管理ルール・コストを一元化するソリューションを拡充しました。
- 金融・製造分野を中心に展開し、製品ライセンスと日立のサポートを組み合わせます。
日立製作所は2026年11月6日、Kongとの協業によりAIエージェント連携ソリューションを拡充し、提供を開始したと発表しました。社内システムや外部サービスへの接続について、利用権限と管理ルールをまとめる仕組みです。
認証とガバナンスを一元管理する仕組み
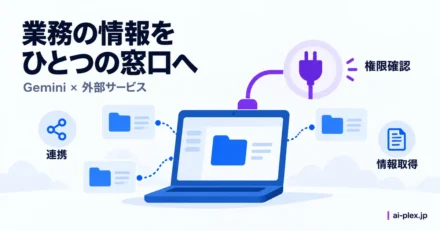
接続の窓口になるKongのAPI・AIゲートウェイと、IDやアクセス権を管理するKeycloakを組み合わせます。AIが外部サービスにつながる共通ルールのMCPに対応します。権限を委ねる標準方式のOAuthを使い、既存の認証基盤と連携します。依頼した利用者の権限内で、エージェントの役割に応じて接続を制御します。
ゲートウェイには、認証に加えてプロンプトガード(不適切な指示の検知)やPIIサニタイズ(個人情報の除去)といったポリシーも適用できます。マルチクラウド・オンプレミス・エッジが混在する環境でも、同じルールを部門や拠点をまたいで再利用できる設計です。
利用状況とコストをどう最適化するか
AIエージェントやLLMの利用状況、処理するテキスト量の単位であるトークン数、応答の遅れ、コストを可視化できます。プロンプトの圧縮や、似た問い合わせの応答を再利用するセマンティックキャッシュで、トークン数とリクエスト回数を減らす仕組みです。用途やコストに応じて複数のLLMへ自動的に振り分ける機能や、レート制限、ヘルスチェックも備えます。設定したトークン量やコストに達すると、リクエストを自動的に停止・制限することもできます。
金融・製造分野を中心に展開
日立とKongは、金融分野では基幹システムや業務アプリケーションとAIサービスを接続する際のAPI管理とガバナンス強化に、製造分野では設備・センサーの現場データと業務システム、AIサービスをつなぐ基盤整備に活用を見込んでいます。今回、ソリューションとライセンス・サポートの提供開始を発表しています。価格は契約条件を確認する事項です。Kong社製品のサブスクリプションライセンスと「日立OSSサポートサービス for Kong」による支援が組み合わされます。
まとめ
AIサービスへの接続を管理する方には、権限と利用量を同じ基盤で扱う選択肢になります。AWSのBedrock異常利用検知は、接続を制御する仕組みとは別に、不審な利用を検知する例です。自社で必要な制御と監視を分け、既存の認証基盤や対象システムとの接続条件を確認すると、比較する機能を絞りやすくなるでしょう。
※2026年11月7日に確認した公式情報に基づきます。